Sieci WiFi towarzyszą nam na co dzień, zapewniając wygodny dostęp do Internetu zarówno w domu, jak i w małej firmie. Niestety, ta wygoda często idzie w parze z zaniedbaniem bezpieczeństwa – źle skonfigurowany router to otwarte drzwi dla atakujących. Czy masz pewność, że Twoja sieć nie jest łatwym celem?
Celem tego artykułu jest uzbrojenie Cię w proste, ale skuteczne narzędzia obrony. Przestaniesz być bezbronny na cyfrowym polu, gdzie każdego dnia mają miejsce próby włamań i ataki hakerskie na sieci bezprzewodowe. Pokażę Ci najbardziej podstawowe, ale najważniejsze z punktu widzenia szybkiej prewencji i obrony działania, które powinieneś wykonać.
Bez zbędnego lania wody: Poniżej znajdziesz konkretną listę kroków, które musisz wdrożyć w konfiguracji swojej sieci. Wprowadzone zmiany nie tylko znacząco poprawią bezpieczeństwo, ale pozwolą Ci skutecznie obronić się przed najczęściej spotykanymi typami ataków na WiFi (których opis również znajdziesz w dalszej części).
Czego nie znajdziesz w tej części? Nie będziemy tu omawiać zaawansowanych metod monitorowania ruchu sieciowego (jak SIEM, IDS czy IPS) – to materiał na kolejny, bardziej techniczny artykuł.
Zacznijmy więc od podstaw, a na końcu artykułu czeka na Ciebie praktyczna checklista, która w kilka chwil pozwoli Ci odkryć i namierzyć potencjalne luki w Twojej sieci.
Co zrobić żeby utrudnić życie cyberzbójom?
W tabeli poniżej umieściłem listę kolejnych czynności jakie powinieneś wykonać, aby znacząco poprawić bezpieczeństwo swojej sieci WiFi. Po prawej stronie tabeli znajduje się krótki opis, co daje (przed czym chroni) czynność z lewej kolumny tabeli. Pod tabelą kilka przykładów w postaci zrzutów ekranu, a na końcu artykułu skondensowana checklista wszystkich działań.
| 1. Zmień domyślne hasło i login do routera (np. z admin/admin na unikalne, silne dane logowania). | Ataki brute-force/słownikowe na router i nieautoryzowany dostęp do panelu administratora. Domyślne dane są publicznie znane, co pozwala atakującemu natychmiast przejąć kontrolę nad routerem. |
| 2. Zaktualizuj firmware routera do najnowszej wersji. | Wykorzystanie znanych luk bezpieczeństwa (exploitów). Producenci regularnie łatają krytyczne błędy w oprogramowaniu (firmware), które mogłyby umożliwić przejęcie urządzenia lub podsłuch ruchu. |
| 3. Użyj silnego, unikalnego hasła do sieci WiFi (minimum 15-20 znaków, mieszanka dużych/małych liter, cyfr i symboli). | Ataki brute-force/słownikowe na hasło WiFi. Zbyt proste hasło ułatwia złamanie go po przechwyceniu tzw. „handshake’u” (moment połączenia urządzenia z siecią). |
| 4. Użyj standardu WPA3, a jeśli jest niedostępny – WPA2-PSK (AES). Zdecydowanie unikaj WEP i WPA/TKIP. | Podsłuch ruchu, deszyfrowanie pakietów i kradzież danych. WEP i stare WPA są podatne na błyskawiczne złamanie; WPA3 oferuje najlepszą ochronę przed atakami słownikowymi i na tzw. klucz PMK (ochrona Forward Secrecy). |
| 5. Wyłącz funkcję WPS (Wi-Fi Protected Setup), jeśli z niej nie korzystasz albo masz starsze urządzenie. | Ataki na mechanizm WPS. Funkcja ta ma poważną wadę projektową, która pozwala na złamanie 8-cyfrowego PIN-u (a tym samym hasła do WiFi) metodą brute-force w ciągu kilku godzin. Dotyczy starszych urządzeń z włączoną funkcją WPS. |
| 6. Zmień domyślną nazwę sieci (SSID) (np. z D-LINK_1234 na coś neutralnego, np. Moja-Siec-Domowa). | Ataki typu Spear Phishing lub Social Engineering. Domyślna nazwa często zdradza model routera i producenta, ułatwiając atakującemu dopasowanie konkretnych exploitów do danego urządzenia. |
| 7. Wydziel sieć dla Gości (Guest Network) i używaj jej dla odwiedzających i urządzeń IoT/Smart Home, zamiast głównej. | Lateralne przemieszczanie się w sieci (Horizontal Movement). Sieć dla gości jest izolowana od urządzeń krytycznych (komputery, serwery), co chroni je w przypadku włamania się do sieci gościnnej. |
| 8. Wyłącz zdalne zarządzanie routerem (Remote Administration). | Nieautoryzowany dostęp do routera z zewnątrz sieci. Zdalne zarządzanie otwiera porty routera na świat, co zwiększa powierzchnię ataku. Administracja powinna odbywać się tylko z wnętrza sieci lokalnej. |
| 9. Użyj mechanizmu Filtrowania Adresów MAC (MAC Filtering) – opcjonalnie/dodatkowo. | Nieautoryzowany dostęp/DDoS (Odmowa Usługi) w małej skali. Lista dozwolonych adresów MAC utrudnia łączenie się atakującemu z naszą siecią, ale jest to proste do obejścia dla zaawansowanego atakującego (poprzez spoofing MAC). |
| 10. Wyłącz funkcję rozgłaszania nazwy sieci (Broadcast SSID) – uwaga: to rozwiązanie zmniejsza szanse wykrycia naszej sieci, ale nie jest gwarantem bezpieczeństwa. | Skanowanie i pasywne wykrywanie sieci. Ukrycie SSID utrudnia przypadkowe odkrycie sieci przez amatorów, ale nie zatrzyma profesjonalisty, który i tak może ją wykryć analizując ruch. |
| 11. Włącz funkcję „Zawsze pytaj” / „Ręczne łączenie” na wszystkich urządzeniach zamiast automatycznego łączenia się z zapamiętaną siecią domową. | Ataki typu Evil Twin i WiFi Pineapple. Urządzenie nie połączy się automatycznie z fałszywym punktem dostępu, który podszywa się pod Twoje SSID (nazwę sieci). Atakujący liczy na to, że urządzenie automatycznie wybierze jego silniejszy sygnał. |
Kilka przykładów odnośnie powyższych zaleceń:
Ad. 3, 4 Silne i unikalne hasło oraz protokół WPA3.
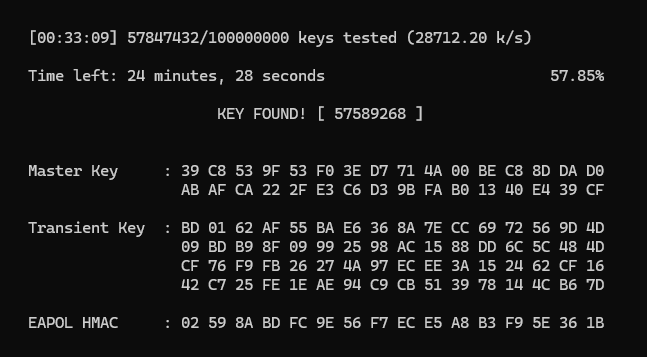
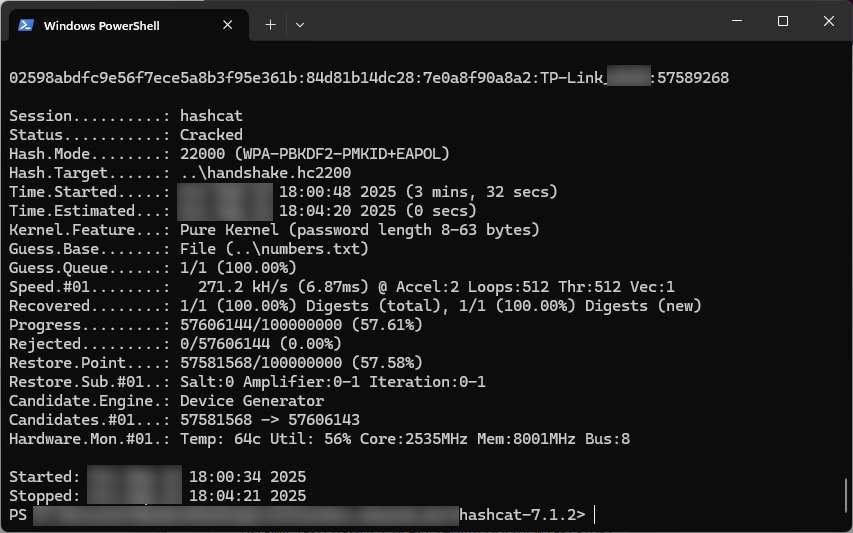
Wykorzystałem stary router WiFi w celu sprawdzenia ile czasu zajmie wydobycie domyślnego hasła do sieci, które znajduje się na naklejce routera. W tym przypadku router firmy TP-Link, hasło 8-znakowe, wyłącznie cyfry. Standard szyfrowania WPA2-PSK (WPA3 nie jest w tym modelu dostępny). Próba odzyskania odbyła się na laptopie z procesorem Intel i5-13500H oraz kartą graficzną RTX 4060. Dla pewnego ułatwienia wykorzystałem słownik ze wszystkimi możliwymi liczbami od 0 do 99999999 z racji tego, że hasło składało się wyłącznie z 8-miu cyfr (znałem hasło wcześniej). Wyniki odpowiednio dla narzędzia aircrack-ng oraz hashcata przedstawiają się następująco:
- Aircrack-ng – domyślnie wykorzystuje procesor CPU do testowania hashy haseł, prędkość nie jest w tym przypadku zawrotna – tą metodą hasło udało się wydobyć po 33 minutach.
- Hashcat – narzędzie stworzone do łamania haseł, domyślnie wykorzystuje GPU (kartę graficzną) i tutaj na starcie udało się znacznie przyspieszyć proces i skrócić czas łamania hasła do niecałych 4 minut
Nasuwa się pewien wniosek, jeśli znamy producenta urządzenia, możemy w pierwszej kolejności założyć, że hasło ma określoną postać i spróbować najpierw od łatwiejszych wariantów haseł. Żeby dowiedzieć się, kto jest producentem urządzenia, wystarczy posiadać jego adres fizyczny MAC. Mac znajduje się na samym urządzeniu, ale jest też możliwy do wyświetlenia za pomocą narzędzia airodump-ng uruchomionego z kartą sieciową w trybie monitorowania. W tym trybie karta sieciowa odbiera wszystko co „krąży w eterze”, tj. całą komunikację włącznie z tą, która nie jest przeznaczona dla niej. Mając MAC możemy sprawdzić producenta np. na tej stronie. I tak koło się zamyka, bo jak sprawdzimy MAC i poznamy producenta, wtedy możemy spróbować poczynić pewne założenia odnośnie budowy hasła.
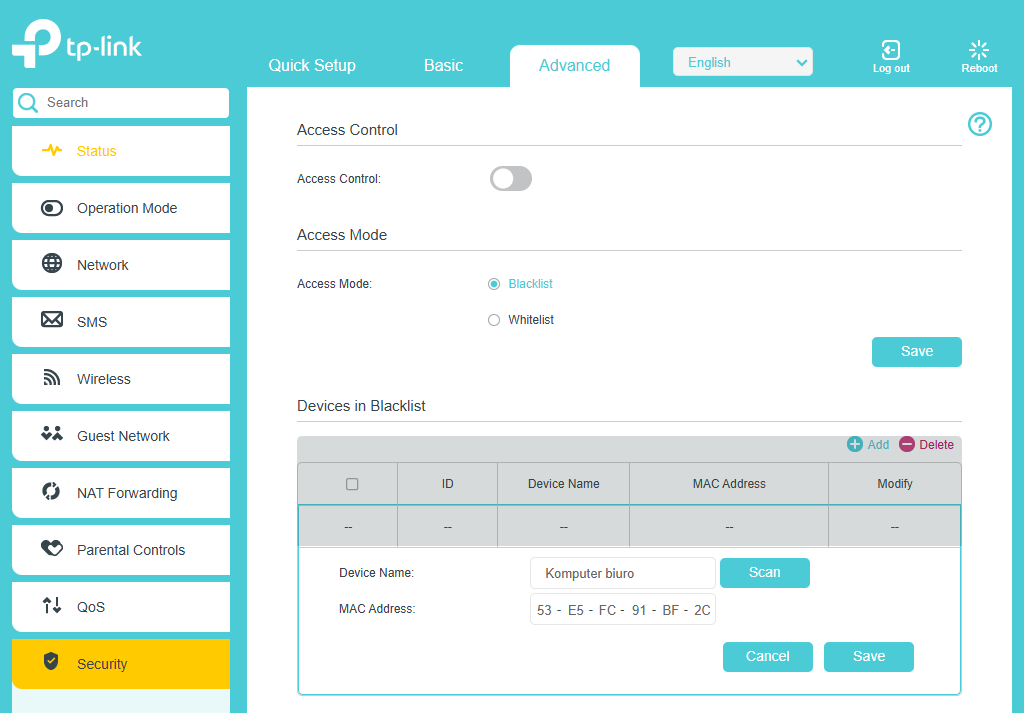
Ad. 9 Filtrowanie MAC adresów.
Funkcja każdego routera, która pozwala lub zabrania na łączenie się z routerem tylko określonych urządzeń o podanym adresie MAC. Możemy użyć tzw. whitelisty albo blacklisty. Pierwsza wskaże urządzenia, które mogą się połaczyć z naszą siecią, a wszystkie pozostałe zostaną odrzucone. Druga wskaże urządzenia, które nie będą mogły połaczyć się z naszą siecią, a wszystkie pozostałe połaczą się bez problemu.
Ad. 8 Zdalne zarządzanie routerem.
Jeśli potrzebujesz tej funkcji, to lepiej wykorzystać w tym celu serwer VPN wewnątrz sieci LAN albo odpowiednik w postaci Tailscale niż wystawiać swój router bezpośrednio na dostęp z internetu. Tailscale łączy wszystkie Twoje urządzenia w wirtualną sieć prywatną, do której musisz się zalogować, a po zalogowaniu masz dostęp do wszystkich urządzeń w tej sieci tak, jak byś znajdował się wewnątrz tej sieci. Połączenie jest szyfrowane.
Checklista do szybkiej weryfikacji
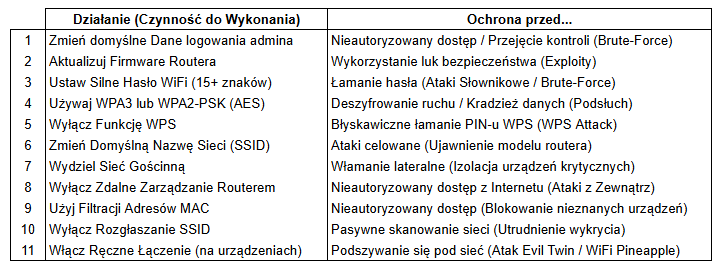
Podsumowanie
Spośród wszystkich powyższych zaleceń, gdyby trzeba było wybrać trzy najważniejsze, to byłyby to:
- zmiana domyślnego hasła do WiFi na silne i unikalne o długości 15-20 znaków
- włączenie WPA3 (jeśli dostępne na Twoim urządzeniu)
- zmiana domyślnych danych logowania do panelu administratora routera
Domyślne hasło można złamać wykorzystując do tego proste darmowe narzędzia i laptop. Na szczęście nie jesteś bezbronny, a podstawowe zmiany w konfiguracji mogą zapobiec nieszczęściu.
Comments are closed